每天140万亿次——这是中国目前日均Token(词元)调用量的惊人数字。它背后是一个正在爆炸式增长的AI数字世界,也是一场正在暗处酝酿的安全风暴。国家安全部首次就Token安全公开喊话,释放了什么信号?
4月7日,国家安全部微信公众号发布紧急安全警示,针对“词元”(Token)这一AI核心术语背后的安全风险公开发声。
截至今年3月,我国日均词元调用量已超过140万亿,较2024年初增长1000多倍,较2025年底的100万亿在三个月内又增长了40%以上。
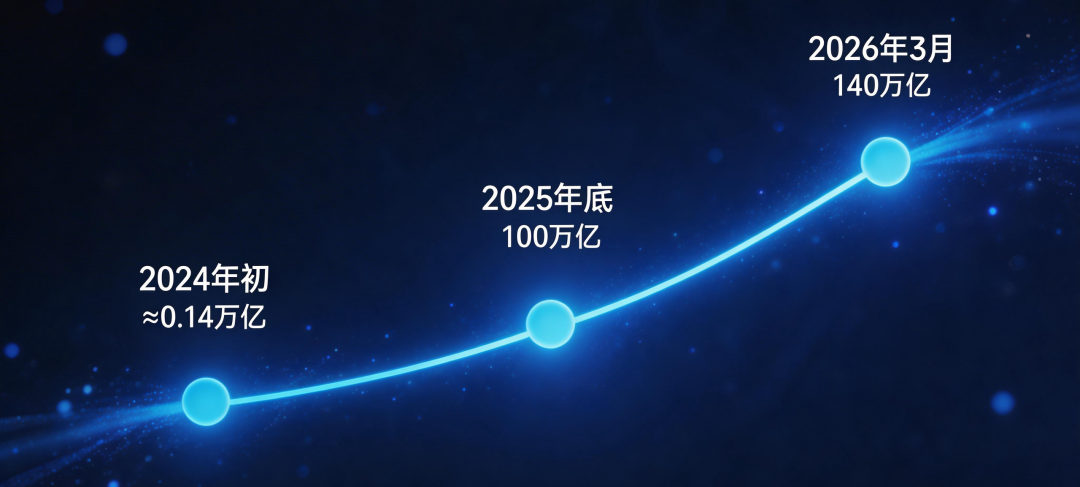
Token正在以难以想象的速度渗透进每一个中国人的数字生活。但便利的背后,三把“达摩克利斯之剑”已经悬在头顶。
No. 1
Token不是投资品,是“临时身份证”
国家安全部在警示中清晰定义了Token的三类属性:
身份凭证类:相当于数字世界的“临时身份证”,用于登录、转账授权。
AI场景类:使用AI写作、修图时消耗的“词元”,是AI服务的“燃料”。
权益凭证类:如电子票、游戏皮肤、会员积分等。
其中与普通人最密切相关的,是第一类——身份凭证Token。你每次刷脸支付、每次登录App,背后都是Token在自动完成认证。
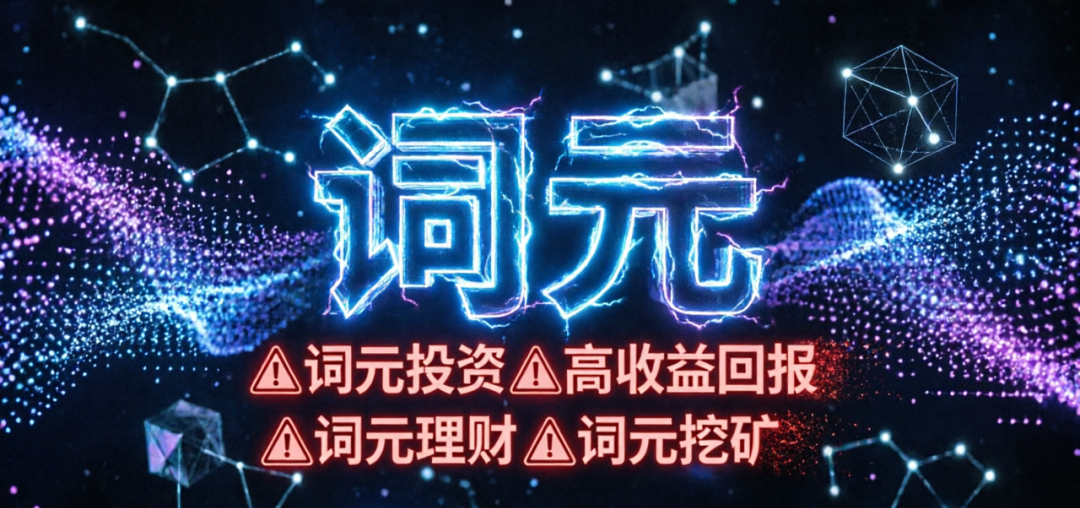
国家安全部明确强调:“词元并非投资品。” 以“词元投资”“高收益回报”“词元理财”“词元挖矿”等为噱头的各类骗局,需高度警惕。
TalkingData快评
官方此次定调,核心在于纠正一个普遍误解:Token不是投资品,而是数字身份的临时凭证。市场上炒作的“囤Token暴富”“Token理财”,本质上是在拿你的“身份证”做投机——这不仅危险,而且涉嫌非法金融活动。认清Token的“工具属性”而非“资产属性”,是普通用户避免踩坑的第一道防线。
No. 2
黑客不需要你的密码,偷Token就够了
国家安全部提示了三大风险:
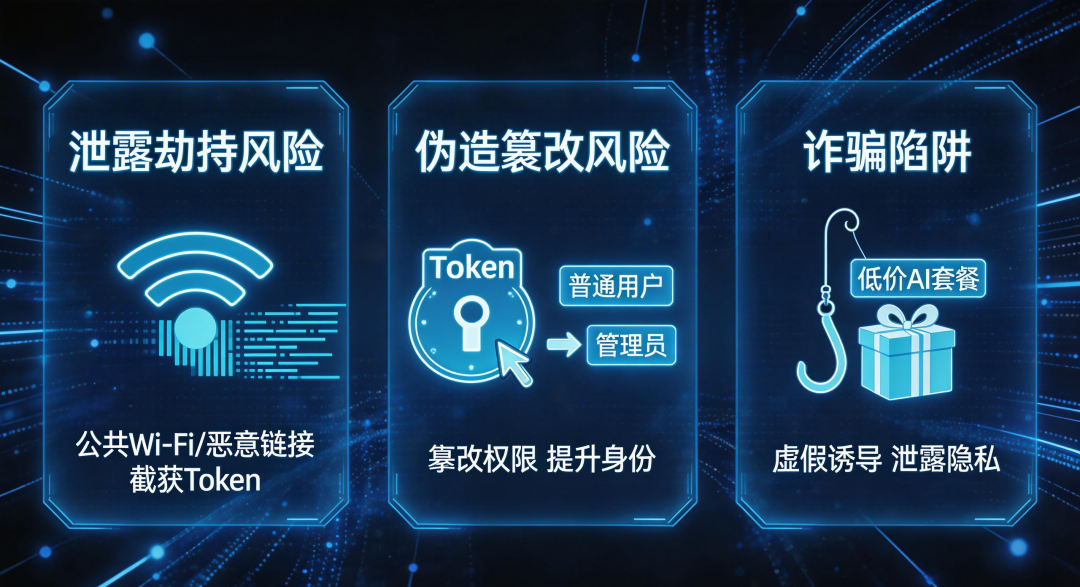
泄露劫持风险:通过公共Wi-Fi嗅探、恶意链接、跨站脚本攻击等方式截获未加密的Token,攻击者可直接盗用用户身份,无需密码即可登录账号、转账、篡改数据。
伪造篡改风险:若Token缺乏加密和签名防护,攻击者可修改权限字段,将自己升级为“管理员”,非法获取大量用户隐私。
诈骗陷阱:以“低价AI词元套餐”“Token投资”“官方升级验证”等为噱头,诱导用户购买虚假词元或泄露隐私信息。
国家安全部特别指出:宣称“囤词元能暴富”“场外交易赚差价”等行为,不仅涉嫌非法金融活动,还可能被境外间谍情报机关利用,危害国家经济安全与数据安全。
TalkingData快评
传统安全思维认为“守住密码就守住了一切”。但Token劫持攻击的出现,彻底打破了这一假设:Token就是你的数字替身,一旦被窃取,攻击者可以完全绕过密码、验证码甚至部分生物识别。
更值得警惕的是,Token劫持与AI换脸技术正在形成“犯罪组合拳”:前者偷身份,后者仿人脸,双重认证的防线正在被撕开。这不是遥远的技术威胁,而是每天都在发生的现实。
No. 3
140万亿次调用的背后:
安全防线还没跟上
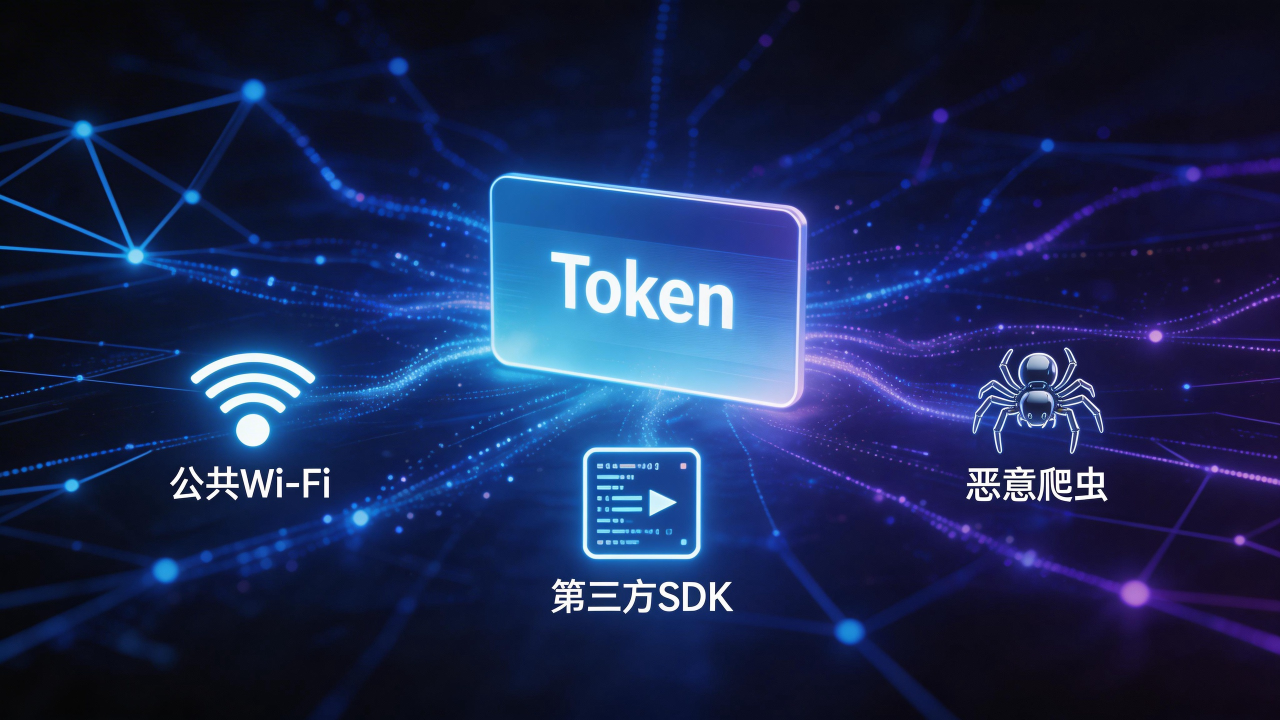
日均140万亿次Token交互,意味着每一秒就有超过1.6亿次Token在流转。然而,大量应用场景中Token的加密传输、有效期管理、权限最小化等安全规范并未完全落地。公共Wi-Fi、第三方SDK、恶意爬虫等渠道,都成为Token泄露的高危入口。
与此同时,AI换脸技术的滥用正在加剧风险。据公开报道,2026年1月,一居民张某接到AI换脸伪造的“银行客服”视频电话,被诱导下载恶意App后损失5万元;另有一名大学生利用AI换脸技术破解支付软件的人脸识别,盗刷他人银行卡。
TalkingData快评
Token调用量的爆炸式增长,与安全防护能力的提升速度之间,存在明显的时间差。当技术应用以“天”为单位迭代时,安全体系建设仍以“月”甚至“年”为单位推进。这个时间差,就是黑色产业最大的获利空间。
国家安全部此次主动发声,本质上是在提醒:Token安全不是技术圈的内部议题,而是涉及每一个网民财产、隐私乃至国家数据安全的系统性风险。
No. 4
普通人如何自保?三件事立刻做
国家安全部给出了清晰的防范指南:
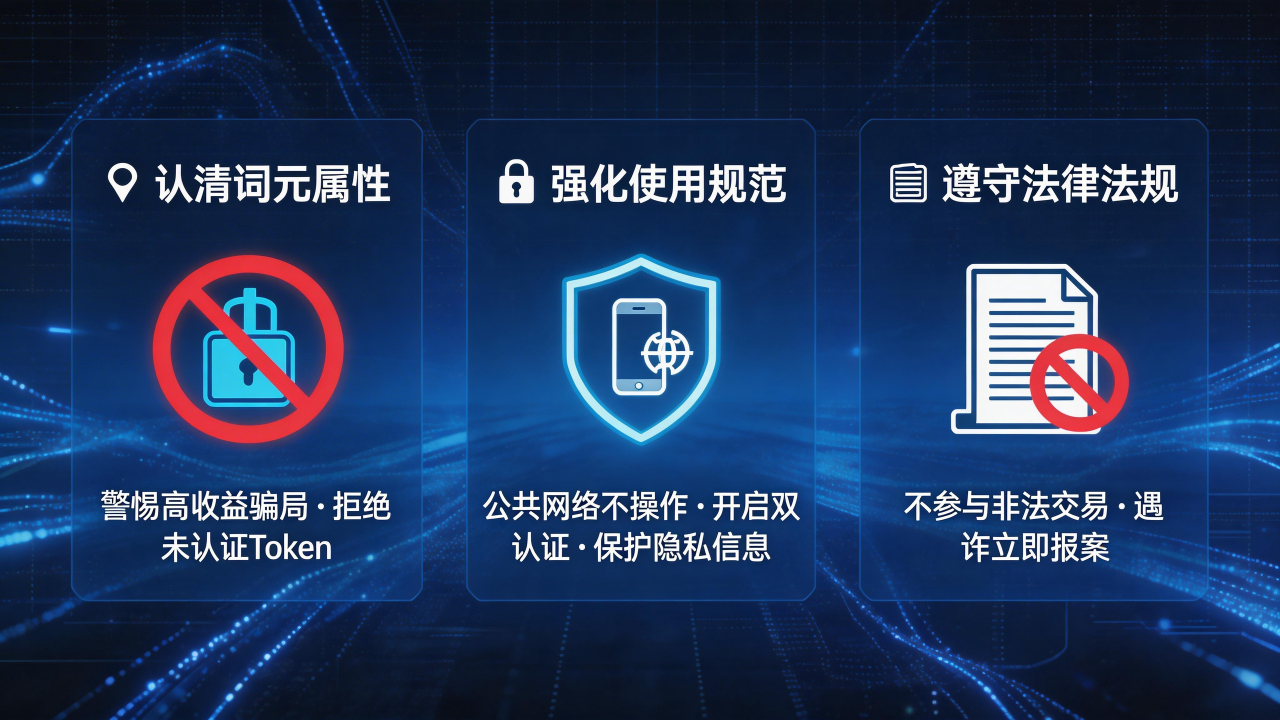
认清词元属性:Token不是投资品,警惕任何“高收益回报”“Token理财”“Token挖矿”骗局,切勿盲目购买未经官方认证的小众、虚拟词元。
强化使用规范:不在公共网络环境下进行登录、转账等敏感操作;不点陌生链接,不下载非官方App;务必开启双因素认证;严格保管词元口令、授权码及绑定的手机号、身份证号。
遵守法律法规:不参与非法加密货币交易,不轻信“场外交易赚差价”。发现账号异常或遭遇诈骗,第一时间向公安机关和国家安全部门反映。
TalkingData快评
这三条建议看似简单,实则是当前对抗Token劫持最有效的“防火墙”。其中最关键的一条是开启双因素认证(2FA)——即使Token被窃取,攻击者也无法绕过第二道验证。
另外,养成一个习惯:每次用完某个平台的登录态后,主动退出而不是直接关掉页面,可以大幅降低Token长期暴露的风险。安全不是技术问题,而是习惯问题。
原文阅读
国家安全部:“词元”这么火,该注意点啥?
看AI数据,就找TalkingData。
关注TalkingData,获取更多数据洞察与行业分析。
END
高质量数据集是未来AI 发展的支撐。
为人工智能提供所需的一切数据
Delivering Comprehensive AI Data for All Industries.
#Data AI# #万亿数据要素市场#
推荐阅读:

TalkingData
用数据优化决策、加速转型
欢迎关注分享